KVKK ve Hasta Verisi Güvenliği: Diyetisyenler İçin Uygulama Rehberi
Danışan dosyası bir sağlık verisidir ve daha ağır korumaya tabidir. Aydınlatma, açık rıza, saklama, imha ve veri işleyen ilişkisinin pratik karşılıkları.
Bir danışan dosyasında ne var? Ad, iletişim bilgisi, tanılar, ilaçlar, laboratuvar sonuçları, ölçümler, bazen fotoğraflar. Bu bileşim, KVKK'nın en yüksek koruma düzeyine tabi tuttuğu veri kategorisine girer — ve bu, diyetisyen pratiği için somut yükümlülükler doğurur.
6698 sayılı KVKK'ya göre sağlık verileri özel nitelikli kişisel veridir. İşlenmesi kural olarak ilgili kişinin açık rızasına bağlıdır; sağlık hizmeti sunumu kapsamında sır saklama yükümlülüğü altındaki kişilerce işlenmesi ise istisna oluşturur. Her iki halde de yeterli güvenlik önlemleri zorunludur.
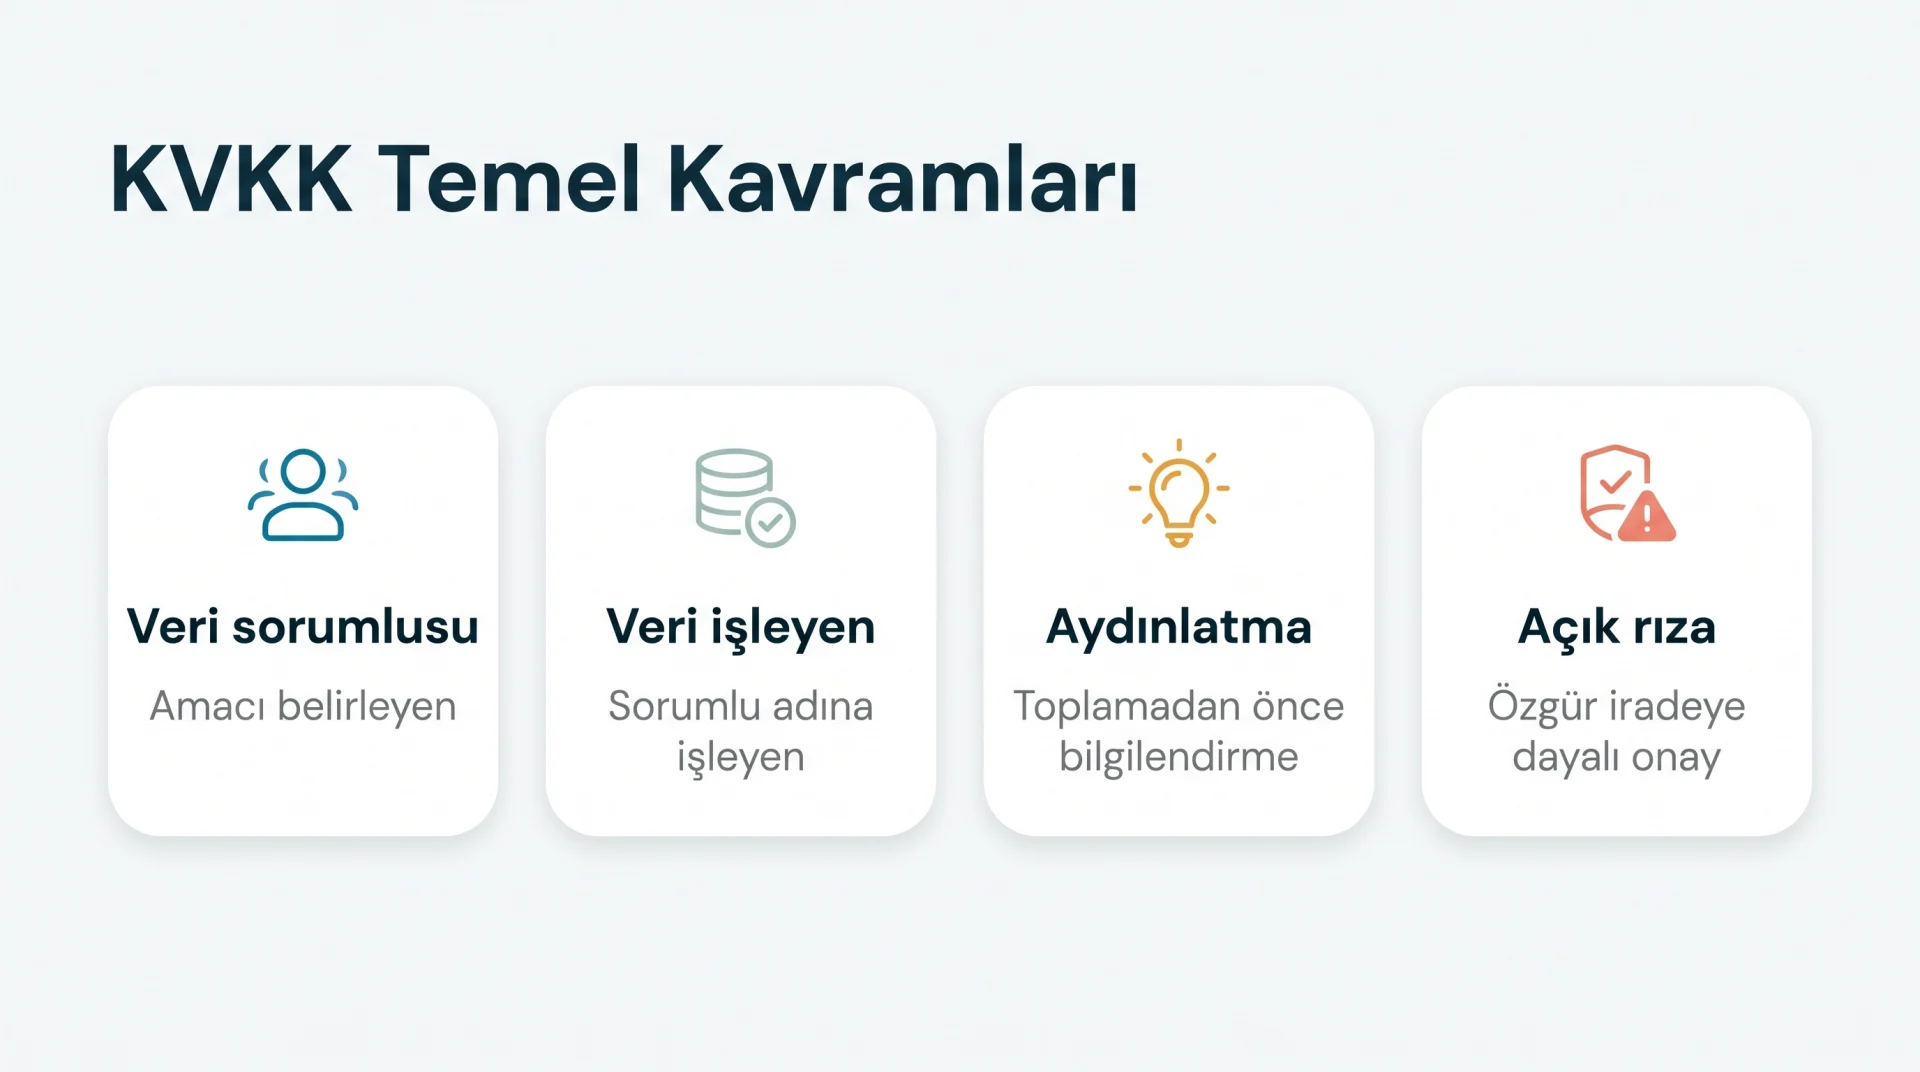
Temel kavramlar
| Kavram | Karşılığı |
|---|---|
| Veri sorumlusu | Verinin işlenme amacını belirleyen — genellikle diyetisyen/klinik |
| Veri işleyen | Sorumlu adına veri işleyen — yazılım sağlayıcısı, bulut sağlayıcı |
| Aydınlatma yükümlülüğü | Veri toplanmadan önce bilgilendirme |
| Açık rıza | Belirli konuya ilişkin, bilgilendirmeye dayalı, özgür irade |
| İmha | Silme, yok etme veya anonim hale getirme |
Pratikte ne yapmak gerekir?
1. Aydınlatma metni. İlk temasta, veri toplanmadan önce sunulur. İçermesi gerekenler: veri sorumlusu kimliği, işleme amaçları, aktarılan taraflar, toplama yöntemi ve hukuki sebep, ilgili kişinin hakları.
2. Açık rıza. Aydınlatmadan ayrı ve açık biçimde alınır. Hizmet almanın ön koşuluna dönüştürülmemelidir. Fotoğraf çekimi, tanıtım amaçlı kullanım ve seans kaydı gibi ek işlemeler için ayrıca alınmalıdır.
3. Veri envanteri. Hangi verinin nerede tutulduğu yazılı olmalıdır: yazılım, e-posta, mesajlaşma uygulaması, kâğıt dosya, yedek disk.
4. Erişim kontrolü. Kimin hangi veriye eriştiği tanımlanmalı; ortak kullanılan cihazlarda ayrı kullanıcı hesapları olmalıdır.
5. Saklama ve imha politikası. Ne kadar süre saklanacağı ve süre sonunda ne yapılacağı yazılı olmalıdır.
6. Veri işleyen sözleşmesi. Kullandığınız yazılım sağlayıcısıyla, verinin nasıl işleneceğini düzenleyen sözleşme yapılmalıdır.
Sık yapılan hatalar
- Mesajlaşma uygulamasından laboratuvar sonucu ve fotoğraf alışverişi. Yaygın ama riskli; kişisel telefonda kontrolsüz veri birikir.
- Ortak bilgisayarda şifresiz danışan dosyaları.
- Yedeksiz çalışma. Veri kaybı da bir güvenlik ihlalidir.
- Tanıtım amaçlı danışan paylaşımı. Önce/sonra fotoğrafları ve başarı hikâyeleri için ayrı ve açık rıza gerekir; rıza her zaman geri alınabilir.
- Ayrılan çalışanın erişiminin kapatılmaması.
- Sonsuz saklama. Amaç ortadan kalktığında veri imha edilmelidir.
Teknik önlemler
- Cihaz şifreleme (disk şifreleme) ve güçlü parola
- İki adımlı doğrulama
- Otomatik ekran kilidi
- Şifreli yedekleme, düzenli yedek testi
- Güncel işletim sistemi ve uygulamalar
- Güvenli paylaşım kanalları (süreli bağlantı, şifreli ek)
Bulut yazılım kullanırken sorulacaklar
- Veriler nerede (hangi ülkede) saklanıyor?
- Şifreleme aktarımda ve depolamada uygulanıyor mu?
- Erişim kayıtları (log) tutuluyor mu?
- Yedekleme sıklığı ve geri dönüş süresi nedir?
- Bağımsız güvenlik sertifikasyonu var mı (örneğin ISO 27001)?
- Sözleşme sona erdiğinde veriler ne oluyor, dışa aktarma mümkün mü?
Bu sorular, yazılım seçim ölçütlerinin bir parçasıdır (seçim rehberi).
İhlal durumunda
Kişisel veri ihlali öğrenildiğinde, ilgili mevzuatın öngördüğü süre içinde Kişisel Verileri Koruma Kurumu'na ve ilgili kişilere bildirim yapılması gerekir. İhlal kaydı tutulmalı, alınan önlemler belgelenmelidir.
Verinin klinik değeri de korumayı gerektirir
Veri güvenliği yalnızca hukuki bir yük değildir: danışanın yıllara yayılan ölçüm ve izlem geçmişi, klinik kararlarınızın dayanağıdır. Kaybolan veri, kaybolan klinik hafızadır.
EVA.Insight ISO 27001:2022 sertifikalı altyapı üzerinde çalışır; veriler şifrelenir, erişim kayıtları tutulur ve dışa aktarma imkânı sunulur. Güvenlik ve özellikler hakkında bilgi alın.
Bu yazı genel bilgilendirme amaçlıdır ve hukuki danışmanlık yerine geçmez. Kendi uygulamanıza özgü yükümlülükler için hukuk danışmanınıza başvurun.
Sık sorulan sorular
- Danışan verileri KVKK kapsamında hangi kategoriye girer?
- Sağlık verileri özel nitelikli kişisel veri kategorisindedir. İşlenmesi kural olarak açık rızaya bağlıdır; sağlık hizmeti sunumu kapsamında sır saklama yükümlülüğü altındaki kişilerce işlenmesi istisna oluşturur. Her iki halde de yeterli güvenlik önlemleri zorunludur.
- Danışan fotoğraflarını tanıtımda kullanabilir miyim?
- Yalnızca bu amaç için ayrıca alınmış, açık ve özgür iradeye dayalı rıza ile. Rıza hizmet almanın koşulu haline getirilemez ve her zaman geri alınabilir; geri alındığında paylaşım kaldırılmalıdır.
- Mesajlaşma uygulamasından laboratuvar sonucu almak sorun mu?
- Riskli bir uygulamadır: veri kişisel cihazda kontrolsüz birikir, erişim yönetimi ve imha güçleşir. Erişim kontrollü bir portal veya şifreli paylaşım kanalı tercih edilmelidir.
- Danışan verilerini ne kadar süre saklamalıyım?
- Saklama süresi işleme amacına ve ilgili mevzuata göre belirlenir ve yazılı bir politikayla tanımlanmalıdır. Amaç ortadan kalktığında veriler silinmeli, yok edilmeli veya anonim hale getirilmelidir.
Kaynaklar
- 6698 sayılı Kişisel Verilerin Korunması Kanunu
- Kişisel Verileri Koruma Kurumu. Özel Nitelikli Kişisel Verilerin İşlenmesinde Alınması Gereken Önlemler
İlgili makaleler
Diyetisyen Yazılımı Seçim Rehberi: 8 Ölçüt ve Karar Matrisi
Klinik beslenme programı seçimi, özellik listesi karşılaştırmasından ibaret değildir. Sekiz ölçüt, gerçek maliyet hesabı ve deneme sürecinde test edilecekler.
Danışan Takibi ve Seans Notları: Yapılandırılmış Kayıt Rehberi
İyi bir seans notu, altı ay sonra o seansı yeniden kurabilmenizi sağlar. ADIME formatı, izlem parametreleri ve kayıt disiplininin klinik değeri.
Online Diyetisyenlik Nasıl Yapılır? Kurulum ve İşleyiş Rehberi
Uzaktan danışanlıkta en zor kısım teknoloji değil, ölçüm güvenilirliği ve devamlılıktır. Kurulum, seans akışı, ölçüm protokolü ve yasal çerçeve.
Teledietetik: Uzaktan Beslenme Danışmanlığının Kanıt Durumu
Uzaktan beslenme danışmanlığı, birçok sonlanımda yüz yüze ile benzer etkinlik gösteriyor. Kanıt durumu, uygun modeller ve sınırları.
3 dakikalık bu rehber EVA.Insight Klinik İçerik Ekibi tarafından hazırlanmıştır. Bilgilendirme amaçlıdır; bireysel tıbbi beslenme tedavisinin yerine geçmez.